Sécurité
Chiffrement
Confidentialité
Sécurité du transport
Sécurité des données
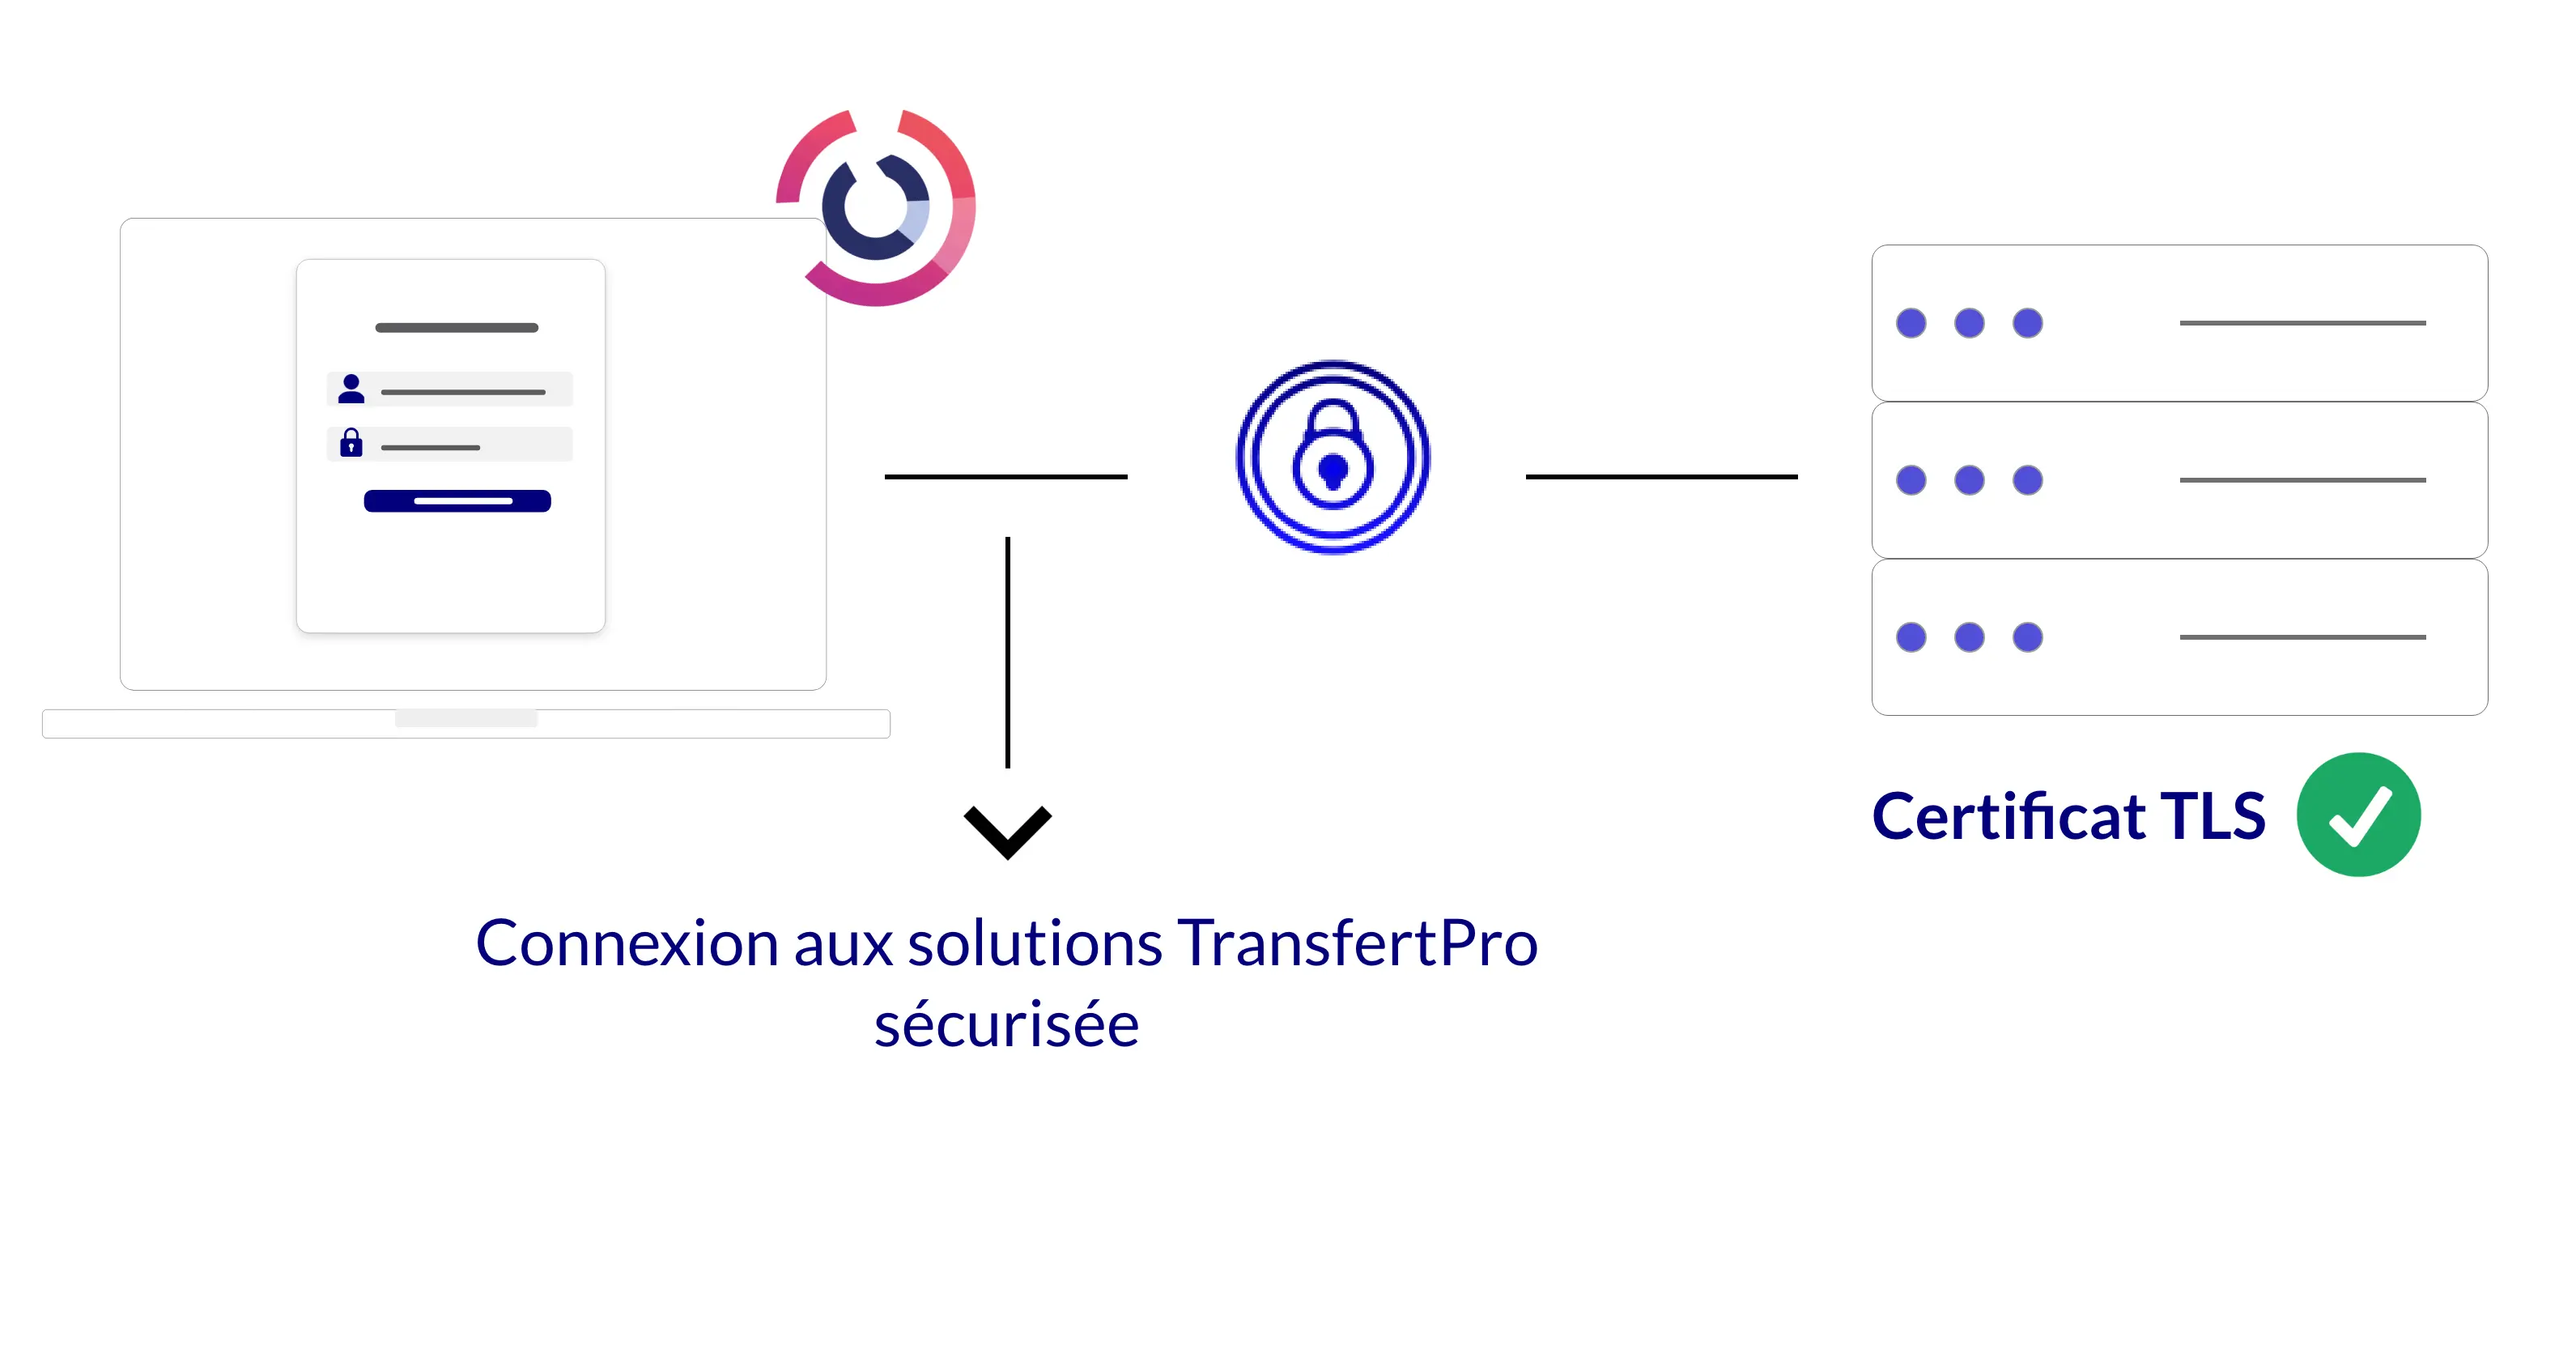
Chiffrement du transport - TLS 1.2/1.3
Connexion sécurisée entre votre poste de travail et nos solutions.
Chiffrement des données AES 256

Chiffrement des clés - Boitier HSM ATOS
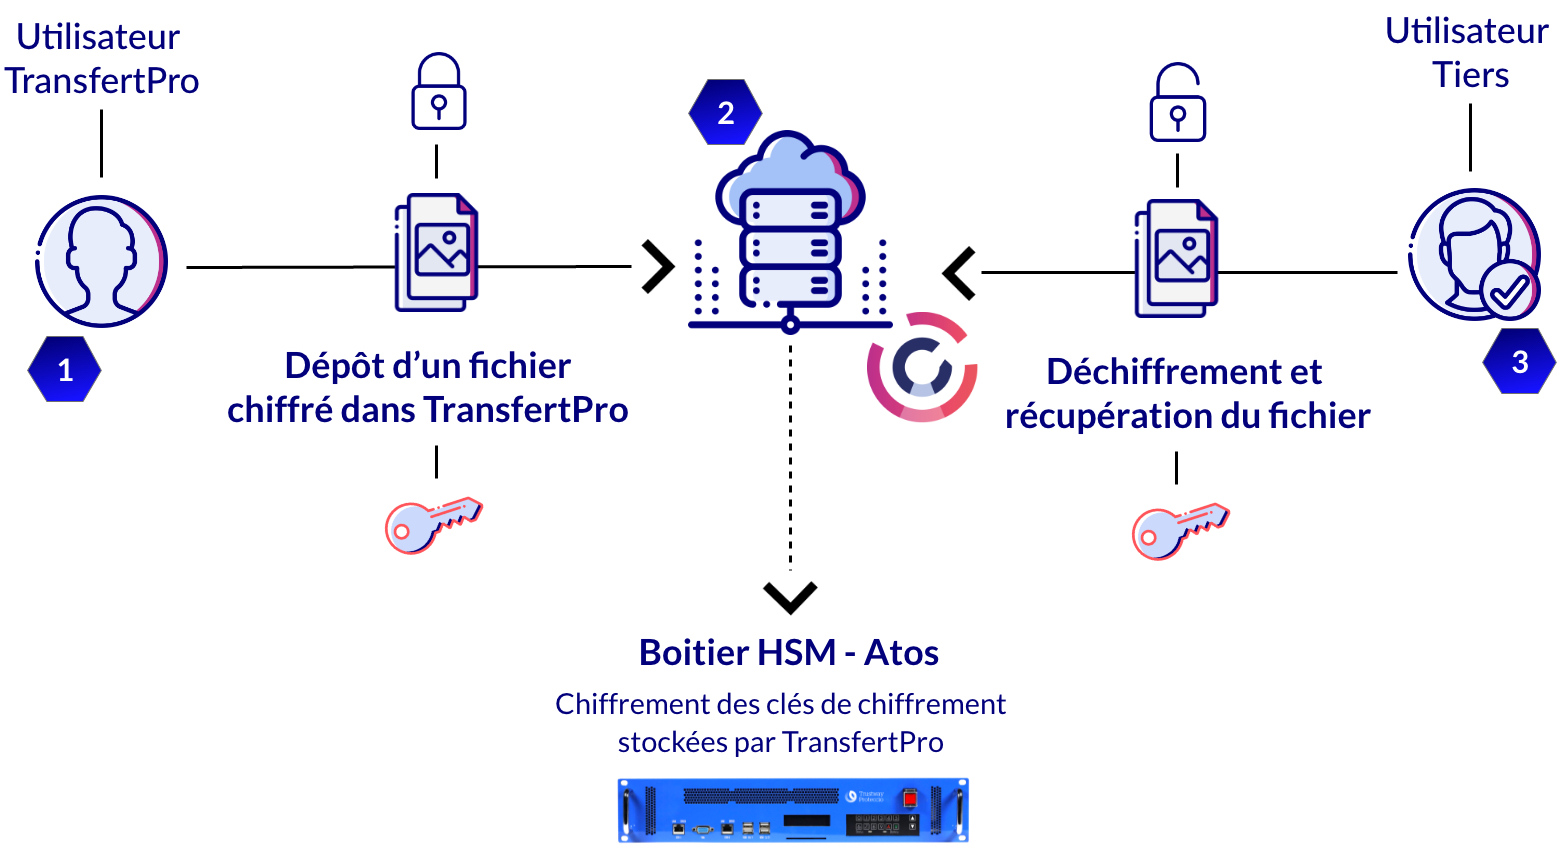
Conçus pour assurer l’intégrité et la sécurité des opérations cryptographiques des clients, le boitier HSM répond aux standards de sécurité internationaux tels que la Certification CC EAL4+, la Qualification renforcée (ANSSI QR) et les agréments NATO SECRET et EU RESTRICTED.
Sécurité des accès
Authentification unique - SSO
L’ authentification SSO vous permet de vous connecter à l'ensemble des solutions TransfertPro à l’aide d’un seul élément d’identification.
Si l’authentification SSO a été activé pour votre organisation, vous pouvez accéder à l’ensemble des
solutions de l’entreprise en vous connectant qu’une seule fois.

01 - Authentification
En utilisant l'authentification unique, l’utilisateur renseigne juste son identifiants et son mot de passe pour ouvrir sa session.

02 - Connexion
Il peut ensuite accéder à toutes les solutions TransfertPro sans contraintes. La connexion se fait automatiquement.
Authentification multi-facteurs - 2FA
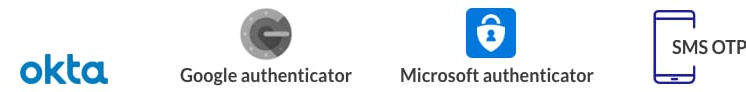
L’authentification forte ou multi-facteurs est un mécanisme de validation des accès qui renforce le niveau de sécurité des accès, en complétant la validation du mot de passe par l'ajout d'un code unique.
Nos fournisseurs de solutions d’authentification

Connexion au compte TransfertPro
L’utilisateur se connecte à son compte TransfertPro en renseignant son identifiant et son mot de passe.

Pop-up d'authentification
L’authentification multi-facteur étant activée, l’utilisateur doit mentionner un code, un mot secret … pour autoriser l’accès au compte TransfertPro.
Le code est généré par une solution d’authentification et seul l’utilisateur en a connaissance.

Connexion validée
Une fois que le code a été renseigné et validé, l’utilisateur peut accéder à son compte TransfertPro.
Sécurité renforcée
Authentification
Utilisation d’une fonction de dérivation de clé et d’un algorithme de hachage PBKDF2 avec HMAC-SHA256. La norme PBKDF2 est aujourd'hui utilisée pour le hachage des mots de passe ou la génération de clés de chiffrement de données.
Intégrité des données
Nous vous garantissons que toutes vos données envoyées ou stockées ne sont pas modifiées. Nous calculons une empreinte unique par fichier pour les protéger contre les dégradations.
Envoi avec mot de passe
Pour vous assurer une protection optimale, votre mot de passe n'est pas stocké par le logiciel.
Obtenez des réponses à vos questions
Nous sommes là pour vous conseiller sur les solutions et les offres les plus adaptées à votre entreprise.
Les trois couches de chiffrement
Parler de « données chiffrées » ne veut rien dire tant qu’on ne précise pas où le chiffrement s’applique. Trois couches interviennent, et elles répondent à des menaces différentes.
Le transport, en TLS 1.2 et 1.3. Il protège les données entre votre navigateur et nos serveurs. Il empêche l’interception sur le réseau, y compris sur un réseau sans fil public. C’est le niveau que tous les services sérieux assurent.
Le stockage, en AES-256. Les fichiers sont chiffrés sur les disques. Un accès physique aux machines, ou la récupération d’un disque mis au rebut, ne donne accès à rien d’exploitable.
Les clés, dans un boîtier matériel. C’est la couche qui distingue réellement les offres. Les clés de chiffrement sont protégées par un module matériel de sécurité, un équipement dédié conçu pour qu’une clé ne puisse pas en être extraite. Sans ce niveau, chiffrer le stockage protège du vol de matériel, mais pas d’une compromission logicielle.
Ce que le chiffrement protège, et ce qu’il ne protège pas
Une présentation honnête suppose de dire où s’arrête la garantie technique.
- Un envoi protégé par mot de passe produit une clé dérivée de ce mot de passe, qui n’est pas conservée. Le contenu n’est alors déchiffrable que par qui détient le mot de passe.
- Un fichier stocké sans protection supplémentaire est chiffré au repos et les clés sont protégées par le boîtier matériel, mais la plateforme peut techniquement le restituer à son propriétaire légitime. C’est nécessaire : sans cela, un mot de passe oublié signifierait la perte définitive des données.
- Aucune couche de chiffrement ne protège d’un poste compromis, d’un mot de passe partagé ou d’un envoi à la mauvaise adresse. La sécurité technique ne remplace pas les règles d’usage.
Sur le plan contractuel, notre engagement est distinct de la garantie technique : ni TransfertPro ni 3DS Outscale n’exploitent, n’analysent, ne revendent les données que vous nous confiez, ni ne s’en servent pour entraîner des modèles d’intelligence artificielle.
La sécurité des accès
La plupart des incidents ne viennent pas d’une faiblesse cryptographique, mais d’un accès obtenu par hameçonnage ou par réutilisation de mot de passe. Trois mécanismes y répondent.
- Authentification unique. Raccordement à votre annuaire par SAML v2 ou OpenID Connect, et ProConnect pour le secteur public. Les comptes suivent les arrivées et les départs, sans saisie manuelle.
- Authentification à deux facteurs. Activable par utilisateur, ou imposée par politique à l’ensemble d’une organisation.
- Cloisonnement des droits. Les autorisations se règlent par dossier et par personne, et se retirent immédiatement à la fin d’une mission.
Sur les déploiements dédiés, un bastion d’administration et un filtrage par adresse réseau viennent compléter ce dispositif.
La traçabilité
Chaque envoi, partage, téléchargement, connexion et suppression est journalisé, avec l’horodatage et l’adresse d’origine. Le journal est consultable depuis la console d’administration et exportable.
C’est ce qui permet de répondre à trois questions qui se posent toujours après coup : ce qui est sorti de l’organisation, qui y a accédé, et à quel moment. En cas de violation de données, l’article 33 du RGPD impose une notification sous 72 heures : sans journal exploitable, cette obligation est très difficile à tenir.
Ces mécanismes ont été évalués dans le cadre de la certification CSPN délivrée par l’ANSSI, sur la version en service.
Questions fréquentes
Quel algorithme de chiffrement est utilisé ?
AES-256 pour les données stockées, TLS 1.2 et 1.3 pour le transport. Les clés sont protégées par un module matériel de sécurité dédié.
À quoi sert un boîtier matériel de chiffrement ?
À protéger les clés de chiffrement dans un équipement conçu pour qu’elles ne puissent pas en être extraites. Sans ce niveau, chiffrer le stockage protège du vol de matériel mais pas d’une compromission logicielle.
Vos équipes peuvent-elles accéder à nos fichiers ?
Un envoi protégé par mot de passe utilise une clé dérivée de ce mot de passe, qui n’est pas conservée : le contenu n’est alors déchiffrable que par qui détient le mot de passe. Pour les fichiers stockés sans protection supplémentaire, la plateforme peut techniquement les restituer à leur propriétaire légitime, ce qui est nécessaire à la récupération de compte. Contractuellement, ni TransfertPro ni son hébergeur n’exploitent, n’analysent, ne revendent les données confiées, ni ne s’en servent pour entraîner des modèles d’intelligence artificielle.
L’authentification à deux facteurs est-elle disponible ?
Oui, activable par utilisateur ou imposée par politique à l’ensemble d’une organisation. L’authentification unique via SAML v2, OpenID Connect ou ProConnect est également disponible.
Que contient le journal d’activité ?
Les envois, partages, téléchargements, connexions et suppressions, avec horodatage et adresse d’origine. Il est consultable depuis la console d’administration et exportable.
Ces mécanismes ont-ils été vérifiés par un tiers ?
Oui. Ils font partie du périmètre évalué lors de la certification CSPN délivrée par l’ANSSI, conduite par un centre d’évaluation agréé, sur la version en service.