Bonnes pratiques cybersécurité en TPE-PME : 8 réflexes et 4 outils officiels gratuits
Bonnes pratiques · Sensibilisation cybersécurité
Pas besoin d’un budget de grand groupe pour protéger votre entreprise : l’État met à disposition des outils gratuits, simples et reconnus. Voici les 8 réflexes que chaque collaborateur doit connaître et le parcours que nous recommandons pour former vos équipes.
8 réflexes cyber et 4 outils officiels gratuits
La plupart des cyberattaques commencent par une action humaine : un clic sur un lien piégé, un mot de passe réutilisé, une pièce jointe ouverte trop vite. C’est aussi là que se trouve votre meilleure défense.
En bref : comment sensibiliser vos équipes à la cybersécurité ?
- Tous les collaborateurs suivent SensCyber, l’e-sensibilisation gratuite de Cybermalveillance.gouv.fr (3 modules, environ 2 h, attestation).
- Le dirigeant réalise le diagnostic gratuit Cyberdépart de l’ANSSI et applique les 12 mesures simples.
- Le responsable informatique s’appuie sur le guide d’hygiène informatique (42 mesures).
- La direction se prépare à une attaque avec SenCy-Crise.
1Pourquoi les TPE-PME sont les premières cibles
En 2025, les TPE, PME et ETI ont représenté 48 % des victimes de rançongiciels, selon la plateforme MesServicesCyber de l’ANSSI. Elles sont les premières entités visées.
La raison est simple : moins de moyens dédiés, des usages professionnels et personnels souvent mêlés, et des collaborateurs rarement formés. Or l’attaquant cherche d’abord la porte la plus facile à ouvrir.
À retenir
La cybersécurité n’est pas qu’une affaire d’outils techniques. Un collaborateur sensibilisé repère un faux message avant qu’il ne soit trop tard.
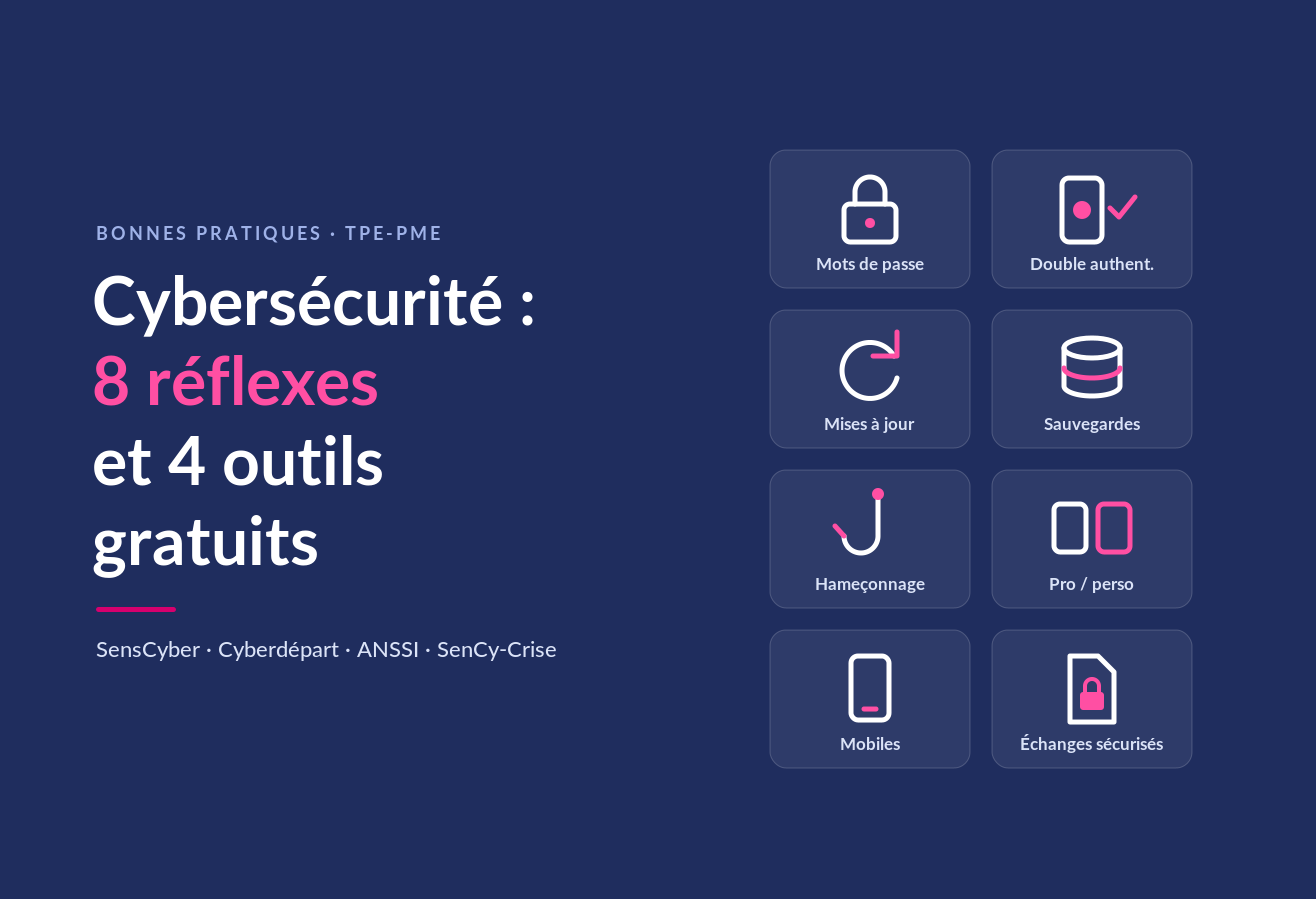
2Les 8 réflexes que chacun doit connaître, au bureau comme à la maison
Ces bonnes pratiques reprennent les recommandations de Cybermalveillance.gouv.fr et de l’ANSSI. Elles valent aussi bien pour la vie professionnelle que personnelle.
Des mots de passe solides et uniques
Un mot de passe différent pour chaque compte, idéalement géré avec un gestionnaire de mots de passe.
La double authentification
Activée dès que possible, en priorité sur la messagerie et les comptes bancaires.
Les mises à jour sans attendre
Système, logiciels, applications et téléphones : les mises à jour corrigent des failles connues.
Des sauvegardes régulières
Dont une copie déconnectée du réseau : c’est la meilleure parade contre un rançongiciel.
La vigilance face à l’hameçonnage
On ne clique pas dans l’urgence, on vérifie l’expéditeur, on ne communique jamais ses identifiants.
Des usages pro et perso séparés
Pas de messagerie personnelle pour les documents de l’entreprise, pas de clé USB inconnue sur un poste de travail.
Des appareils mobiles protégés
Code de verrouillage, applications issues des magasins officiels, prudence sur les Wi-Fi publics.
Des échanges de documents sécurisés
Contrats, données RH ou clients ne circulent pas en simple pièce jointe ni via des services grand public, mais via un outil d’envoi sécurisé de fichiers.
Ces réflexes individuels complètent les mesures à prendre au niveau de l’organisation, détaillées dans notre ebook gratuit « 7 bonnes pratiques pour éviter une cyberattaque ».
34 outils officiels et gratuits pour se former
Chaque outil répond à un besoin et à un public différents. Ils se complètent.
| Outil | Pour qui | Ce qu’il apporte | Format |
|---|---|---|---|
| SensCyber Cybermalveillance.gouv.fr |
Tous les collaborateurs, sans prérequis | Comprendre les menaces, adopter les bons réflexes, les transmettre | 3 modules en ligne, environ 2 h, quiz et attestation |
| Cyberdépart et 12 mesures ANSSI · MesServicesCyber |
Dirigeant, référent informatique | Un premier plan d’action concret pour l’entreprise | Diagnostic gratuit d’1 h avec un Aidant cyber bénévole |
| Guide d’hygiène informatique ANSSI |
Responsable informatique, prestataire | Le socle de sécurité du système d’information | Guide PDF de 42 mesures |
| SenCy-Crise Cybermalveillance.gouv.fr, Comcyber-MI, Gendarmerie |
Direction, cellule de crise | Se préparer, réagir et tirer les leçons d’une cyberattaque | 3 modules en ligne, environ 2 h |
SensCyber est la porte d’entrée idéale. Ses 3 modules (Comprendre, 43 min ; Agir, 33 min ; Transmettre, 33 min) couvrent les attaques courantes (hameçonnage, piratage de compte, rançongiciel), les réseaux sociaux, les appareils mobiles et la séparation des usages pro et perso. Chacun avance à son rythme et télécharge une attestation à la fin.
Le guide d’hygiène informatique de l’ANSSI est plus technique : ses 42 mesures forment le socle minimum de sécurité d’un système d’information. Pour une petite structure, le diagnostic Cyberdépart est un premier pas plus accessible.
4Notre conseil : un parcours de sensibilisation en 4 étapes
Inutile de tout faire d’un coup. Nous recommandons d’avancer du plus simple au plus structurant.
| Étape | Qui | Outil | Objectif |
|---|---|---|---|
| 1. Sensibiliser | Toute l’équipe | SensCyber | Chaque collaborateur obtient son attestation dans le mois |
| 2. Poser les bases | Dirigeant, référent informatique | Cyberdépart | Un plan d’action et les 12 mesures simples appliquées |
| 3. Consolider | Responsable informatique, prestataire | Guide d’hygiène | Un système d’information aligné sur les 42 mesures |
| 4. Se préparer au pire | Direction | SenCy-Crise | Savoir qui fait quoi le jour d’une attaque |
Ensuite, il faut entretenir les réflexes : une formation suivie une seule fois s’oublie vite. Quelques rappels dans l’année suffisent, comme une fiche réflexe partagée, un point en réunion d’équipe ou un temps fort pendant le Cybermois, chaque année en octobre.
Collectivité ? Consultez aussi notre guide des aides à la cybersécurité pour les collectivités territoriales.
Ressources officielles à mettre en favoris
- SensCyber : l’e-sensibilisation gratuite de Cybermalveillance.gouv.fr
- SenCy-Crise : initiation à la gestion de cybercrise
- MesServicesCyber (ANSSI) : protéger mon entreprise, diagnostic Cyberdépart
- Guide d’hygiène informatique de l’ANSSI : 42 mesures
- Cybermalveillance.gouv.fr : assistance aux victimes
Questions fréquentes
Qu’est-ce que SensCyber ?
SensCyber est le programme gratuit d’e-sensibilisation à la cybersécurité de Cybermalveillance.gouv.fr. Il compte 3 modules (Comprendre, Agir, Transmettre) pour environ 2 heures, avec un quiz à la fin de chaque chapitre et une attestation personnalisée.
SensCyber est-il gratuit et accessible à tous ?
Oui. SensCyber est entièrement gratuit et ne demande aucune compétence technique. Il suffit de créer un compte sur le site Cybermalveillance.gouv.fr, puis de suivre les modules à son rythme.
Quelle différence entre SensCyber et le guide d’hygiène informatique de l’ANSSI ?
SensCyber s’adresse à tous les utilisateurs et vise les comportements du quotidien. Le guide d’hygiène informatique de l’ANSSI s’adresse au responsable informatique : il détaille 42 mesures pour sécuriser le système d’information de l’organisation.
Par où commencer pour sécuriser une petite entreprise ?
Deux actions en parallèle : faire suivre SensCyber à tous les collaborateurs, et réaliser le diagnostic Cyberdépart de l’ANSSI, un accompagnement gratuit d’une heure avec un Aidant cyber bénévole qui aboutit à un plan d’action.
Que faire en cas de cyberattaque ?
Cybermalveillance.gouv.fr aide à diagnostiquer la situation et oriente vers des prestataires de proximité. Pour s’y préparer en amont, la formation gratuite SenCy-Crise explique quoi faire avant, pendant et après une crise cyber.
Comment envoyer un document sensible en toute sécurité ?
Évitez la simple pièce jointe et les services de transfert grand public. Privilégiez une solution professionnelle qui chiffre les fichiers et permet un mot de passe, une date d’expiration et un suivi des téléchargements, idéalement certifiée par l’ANSSI.
Passer à l’action
Sécurisez aussi vos échanges de documents
Échanger des fichiers sensibles fait partie des réflexes les plus souvent négligés. TransfertPro, solution française certifiée CSPN par l’ANSSI, vous accompagne pour faire le point sur vos pratiques.