Fin du SMTP par mot de passe sur Microsoft 365 : ce qu’il faut recenser avant décembre 2026
Fin décembre 2026, Microsoft désactivera par défaut l’authentification par mot de passe pour l’envoi d’e-mails via Exchange Online. Copieurs qui envoient les scans par courriel, logiciels métier, scripts, applications qui notifient vos clients : tout ce qui envoie encore « à l’ancienne » risque de s’arrêter sans prévenir, en pleine période de congés. Voici le calendrier exact, ce qu’il faut recenser et comment basculer.
Ce que Microsoft change, et quand
Microsoft a annoncé en avril 2024 la fin de l’authentification « basique » (identifiant et mot de passe) pour l’envoi SMTP authentifié sur Exchange Online, le service de messagerie de Microsoft 365. Le calendrier a été repoussé le 27 janvier 2026 : les dates de mars et avril 2026 qui circulent encore sur de nombreux sites ne sont plus d’actualité.
| Échéance | Ce qui se passe |
|---|---|
| Jusqu’à fin décembre 2026 | Aucun changement : l’envoi par mot de passe fonctionne encore. |
| Fin décembre 2026 | L’authentification par mot de passe est désactivée par défaut sur les comptes Microsoft 365 existants. Un administrateur peut encore la réactiver. |
| Comptes créés après décembre 2026 | L’authentification par mot de passe n’est plus disponible par défaut ; OAuth 2.0 devient la méthode prise en charge. |
| Second semestre 2027 | Microsoft annoncera la date de suppression définitive. |
Le changement concerne l’envoi par les serveurs smtp.office365.com et smtp-legacy.office365.com. Les relais SMTP autorisés par adresse IP, configurés par connecteur, ne sont pas concernés. Un envoi refusé renvoie l’erreur « 550 5.7.30 Basic authentication is not supported for Client Submission ».
La réactivation reste possible, mais ce n’est qu’un sursis : la suppression définitive viendra, et laisser un mot de passe de messagerie stocké dans un copieur ou un script n’est pas une bonne pratique de sécurité.
Ce qui risque de s’arrêter chez vous
Les postes de travail et Outlook ne sont généralement pas concernés. Ce sont les équipements et les applications qui envoient des e-mails « au nom » d’une boîte de votre organisation, souvent configurés il y a des années et oubliés depuis :
- Les copieurs multifonctions qui envoient les documents numérisés par courriel : bulletins, contrats, pièces justificatives.
- Les logiciels métier : ERP, paie, gestion commerciale, logiciels de facturation qui expédient devis, factures ou relances.
- Les scripts et tâches planifiées : rapports automatiques, alertes de sauvegarde, exports envoyés chaque nuit.
- Les équipements techniques : supervision, onduleurs, NAS, systèmes de contrôle d’accès qui envoient des alertes.
- Les sites web et formulaires qui transmettent les demandes de contact ou les candidatures.
- Les plateformes SaaS configurées pour envoyer leurs notifications depuis votre propre messagerie, y compris les solutions d’échange de fichiers.
Le risque n’est pas seulement technique. Quand un copieur ne peut plus envoyer un scan, les équipes trouvent un contournement : clé USB, messagerie personnelle, service de transfert grand public. Un document sensible sort alors du cadre prévu, sans trace.
Repérer les envois concernés
Microsoft fournit l’outil pour faire l’inventaire : le rapport SMTP AUTH Clients du nouveau centre d’administration Exchange, rubrique Rapports, puis Flux de courrier.
- Ouvrez le rapport et élargissez la période : il couvre 7 jours par défaut et peut remonter jusqu’à 90 jours.
- Relevez chaque adresse d’expéditeur qui envoie en authentification basique, avec son volume d’envoi.
- Pour chaque adresse, identifiez l’équipement ou l’application qui l’utilise, et son responsable.
- Complétez par un tour des services : un appareil qui envoie rarement, une fois par trimestre par exemple, peut ne pas apparaître dans la période analysée.
Cet inventaire est aussi l’occasion de supprimer les comptes d’envoi qui ne servent plus.
Trois façons de basculer
Le choix dépend de ce que l’équipement ou l’application sait faire.
| Option | Principe | Pour qui |
|---|---|---|
| OAuth 2.0 | L’application s’authentifie auprès de Microsoft Entra ID au lieu d’utiliser le mot de passe de la boîte d’envoi. | Applications récentes et plateformes SaaS qui le proposent |
| API Microsoft Graph | L’application envoie ses messages par l’API de Microsoft plutôt que par SMTP. | Développements internes et logiciels qu’on peut faire évoluer |
| Relais SMTP par adresse IP | Un connecteur Exchange Online accepte les envois venant d’adresses IP déclarées, sans mot de passe. | Copieurs et équipements anciens qui ne gèrent pas OAuth |
Pour un équipement qui ne gère aucune de ces options, reste le remplacement ou une mise à jour du micrologiciel : renseignez-vous dès maintenant auprès du fabricant, les délais peuvent être longs.
Et dans TransfertPro ?
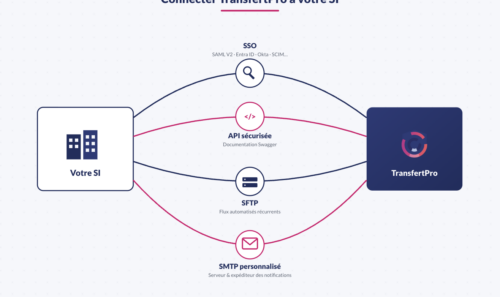
Si vos notifications TransfertPro partent de votre propre messagerie Microsoft 365, rien ne s’arrêtera : depuis l’été 2026, le serveur SMTP personnalisé s’authentifie en OAuth 2.0 auprès de Microsoft Entra ID.
- Les avis d’envoi, de dépôt et de téléchargement continuent de partir de l’adresse de votre organisation, même une fois l’authentification par mot de passe désactivée.
- Vos administrateurs configurent eux-mêmes la connexion dans l’onglet « Intégration » de TAdmin, sans intervention de nos équipes.
- Si vous utilisez aujourd’hui un mot de passe, la bascule consiste à déclarer l’application dans Entra ID puis à changer le mode d’authentification dans TAdmin. Notre support peut vous accompagner.
Si vous n’avez pas personnalisé le serveur d’envoi, vos notifications partent de la plateforme TransfertPro et ne sont pas concernées par ce changement.
Votre checklist d’ici décembre
- Extraire le rapport SMTP AUTH Clients sur 90 jours.
- Dresser la liste des équipements et applications concernés, avec un responsable pour chacun.
- Choisir pour chacun l’option de bascule : OAuth 2.0, API Microsoft Graph, relais par adresse IP ou remplacement.
- Basculer en priorité les flux qui transportent des documents sensibles : scans, paie, factures, notifications aux clients.
- Tester l’envoi après chaque bascule, avant la mi-décembre.
- Prévoir qui intervient si un envoi s’arrête pendant les congés de fin d’année.
Questions fréquentes
Mes utilisateurs vont-ils ne plus pouvoir envoyer d’e-mails depuis Outlook ?
Non. Outlook utilise déjà l’authentification moderne. Le changement vise les envois SMTP authentifiés par mot de passe, surtout faits par des équipements et des applications.
Peut-on simplement réactiver l’authentification par mot de passe ?
Oui, jusqu’à la suppression définitive, dont Microsoft annoncera la date au second semestre 2027. C’est un sursis, pas une solution.
Les relais SMTP par adresse IP sont-ils concernés ?
Non, seul l’envoi authentifié par smtp.office365.com et smtp-legacy.office365.com est concerné.
TransfertPro est-il compatible ?
Oui. Le serveur SMTP personnalisé s’authentifie en OAuth 2.0 auprès de Microsoft Entra ID depuis l’été 2026.
Sources : Microsoft Tech Community (annonce mise à jour le 27 janvier 2026) ; Microsoft Learn, rapport SMTP AUTH Clients.