Comment connecter TransfertPro avec votre SI : SaaS Mutualisé, Dédié et Hybride
Comment connecter TransfertPro avec votre SI : SaaS Mutualisé, Dédié et Hybride
Intégration & hébergement
SSO, API, SFTP, WebDav, SMTP personnalisé et connecteur Outlook en mode SaaS Mutualisé — et les options de sécurisation complémentaires disponibles en mode Dédié (Bastion, VPN, filtrage IP) et Hybride (stockage à froid distant).
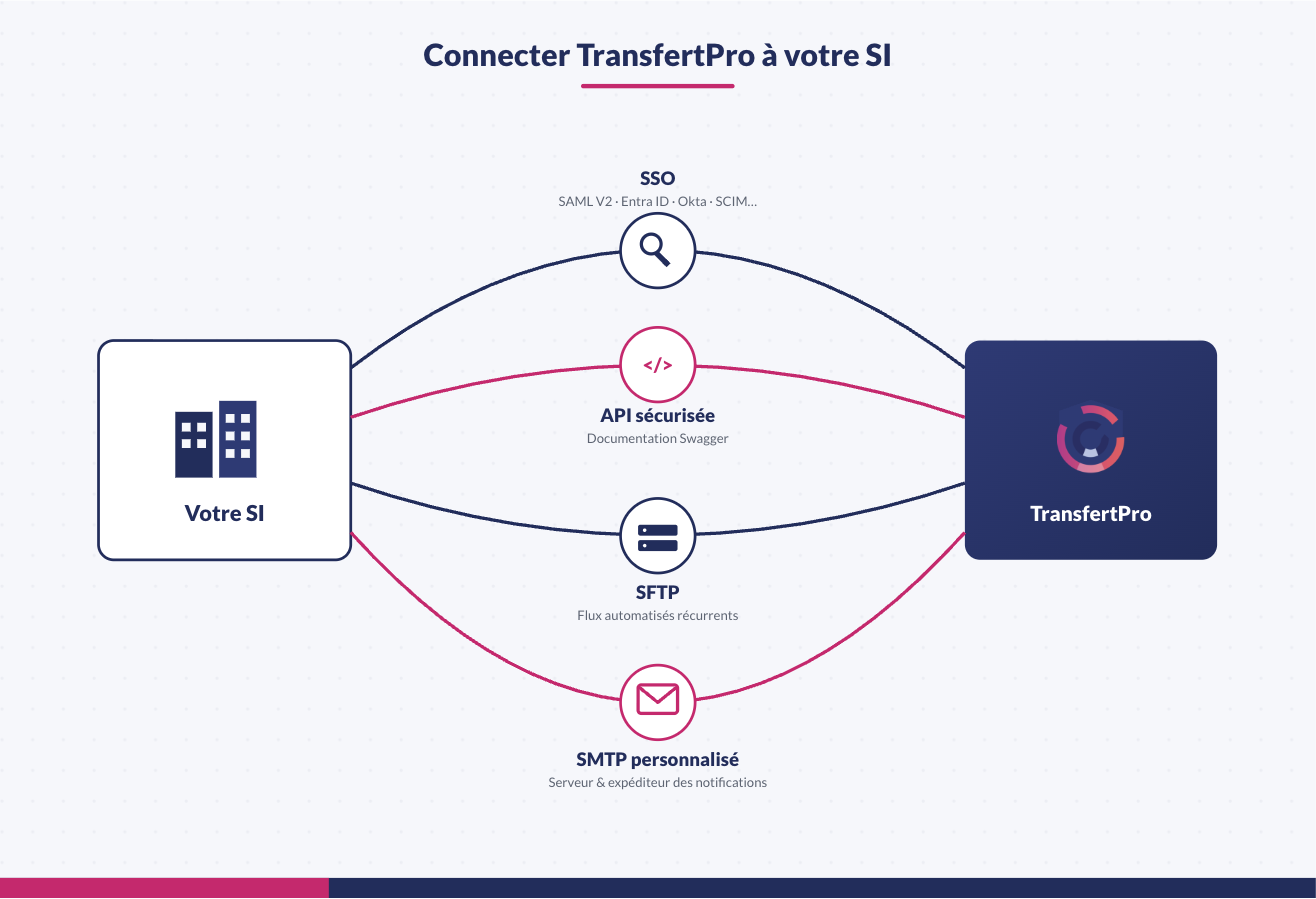
Connecter TransfertPro à votre système d’information ne se résume pas à un simple accès web. Selon votre organisation IT, vos contraintes de sécurité et vos cas d’usage métier, plusieurs méthodes de connexion peuvent être mobilisées, seules ou en complément les unes des autres : SSO, API sécurisée, SFTP, WebDav, ainsi que des options de personnalisation comme le serveur SMTP ou le connecteur Outlook. Ces méthodes sont nativement disponibles en mode SaaS Mutualisé, l’offre cloud partagée de TransfertPro. Cet article détaille chacune d’elles, puis présente les options complémentaires proposées en mode Dédié et en mode Hybride.
- Pourquoi connecter TransfertPro à votre SI ?
- Le SSO : SAML V2, Entra ID, Okta, SCIM…
- La connexion par API sécurisée
- Le SFTP : l’intégration historique
- Le WebDav : un accès fichier natif
- SMTP personnalisé et connecteur Outlook
- Quelle méthode choisir en SaaS Mutualisé ?
- Mode Dédié : Bastion, filtrage IP, VPN, SMS perso
- Mode Hybride : stockage à froid distant
- Questions fréquentes
Schéma des méthodes de connexion entre votre SI et TransfertPro en mode SaaS Mutualisé : SSO, API sécurisée, SFTP, WebDav, SMTP personnalisé et connecteur Outlook.
1 Pourquoi connecter TransfertPro à votre système d’information ?
Relier TransfertPro à votre SI répond à trois objectifs principaux. D’abord, simplifier la gestion des accès pour vos utilisateurs, avec une authentification centralisée et un provisioning automatisé. Ensuite, automatiser les flux d’échange de fichiers entre vos applications métier et TransfertPro. Enfin, renforcer la traçabilité et la conformité de ces échanges vis-à-vis de votre politique de sécurité interne.
Ces trois objectifs ne s’adressent pas aux mêmes équipes. Le SSO concerne en priorité les DSI et les responsables identité. L’API s’adresse aux équipes de développement. Le SFTP et le WebDav répondent, eux, aux besoins d’exploitation, d’automatisation de flux récurrents et d’usage quotidien de partage de fichiers.
Les méthodes de connexion présentées ci-dessous (SSO, API, SFTP, WebDav, SMTP personnalisé, connecteur Outlook) s’appliquent au mode SaaS Mutualisé, l’offre standard de TransfertPro hébergée sur une infrastructure cloud partagée et sécurisée. Si votre organisation dispose d’une infrastructure Dédiée ou Hybride, des options de sécurisation supplémentaires viennent s’ajouter à ce socle — elles sont détaillées en fin d’article.
Sur quel socle de sécurité s’appuient ces intégrations ?
Quelle que soit la méthode de connexion retenue, elle s’appuie sur une solution certifiée CSPN par l’ANSSI — certification obtenue en 2018 et renouvelée en 2025, couvrant les deux modes de déploiement, SaaS et On-Premise. TransfertPro est à ce jour la seule société française de transfert et de partage de fichiers à disposer d’une CSPN sur ces deux modes.
- Hébergement 100 % français chez 3DS Outscale (groupe Dassault Systèmes), sur une infrastructure qualifiée SecNumCloud par l’ANSSI, certifiée HDS et TISAX.
- Souveraineté — aucune donnée hors du territoire français, hors de portée des lois extraterritoriales de type Cloud Act. Conformité RGPD.
- Chiffrement des flux et des données stockées, authentification forte, cloisonnement multi-tenant — évalués au titre de la CSPN.
- On-Premise possible — vous pouvez déployer TransfertPro dans votre propre infrastructure, avec le même niveau de certification.
En savoir plus : certification CSPN ANSSI · SecNumCloud · hébergement HDS · mécanismes de sécurité
2 Le SSO : une authentification unifiée pour vos utilisateurs
Le Single Sign-On (SSO) permet à vos collaborateurs de se connecter aux services TransfertPro avec les identifiants déjà utilisés dans votre organisation, sans mot de passe supplémentaire à gérer.
Point important : la configuration SSO n’est pas globale. Elle peut être définie service par service, avec un paramétrage propre pour l’API, pour Tsend et pour Tbox. Vous pouvez ainsi retenir un fournisseur d’identité différent selon le service concerné, ou harmoniser l’ensemble sur un même connecteur.
| Connecteur | Description |
|---|---|
| OpenID Connect | Protocole standard ouvert, compatible avec la plupart des fournisseurs d’identité |
| ProConnect | Solution d’authentification dédiée aux agents du secteur public |
| SAML V2 | Protocole fédératif largement répandu en environnement entreprise |
| ADFS | Active Directory Federation Services, pour les infrastructures Microsoft on-premise |
| Entra ID (SAML) | Intégration avec Microsoft Entra ID via le protocole SAML |
| Entra ID (OIDC) | Intégration avec Microsoft Entra ID via le protocole OpenID Connect |
| OneLogin | Fournisseur d’identité cloud tiers |
| Okta | Fournisseur d’identité cloud tiers |
| Identifiant / mot de passe | Authentification classique, avec une politique de mot de passe paramétrable (complexité, durée de validité, etc.) |
Au-delà de l’authentification, le SSO peut désormais s’accompagner du protocole SCIM pour automatiser tout le cycle de vie des comptes utilisateurs. Création, mise à jour et suppression des accès sont ainsi synchronisées directement depuis votre annuaire ou votre fournisseur d’identité. Résultat concret : l’accès à TransfertPro est révoqué immédiatement lorsqu’un collaborateur quitte l’organisation, sans intervention manuelle côté administrateur.
3 La connexion par API sécurisée
Pour intégrer les fonctionnalités de TransfertPro directement dans vos applications internes, ou automatiser des échanges dans le cadre de vos workflows métier, une API sécurisée est mise à disposition.
La documentation technique complète — ressources disponibles et modalités d’authentification — est consultable sur le Swagger : ext.transfertpro.com/api/docs/index. Vos équipes de développement peuvent y explorer les endpoints et tester les appels avant intégration.
Cette approche s’adresse en priorité aux DSI et aux développeurs souhaitant construire une intégration sur mesure, par exemple pour déclencher des envois depuis un ERP, une application métier ou un outil de gestion documentaire.
4 Le SFTP : l’intégration historique pour les flux automatisés
Le protocole SFTP reste une méthode robuste et éprouvée pour automatiser des transferts de fichiers récurrents, sans intervention manuelle ni développement applicatif dédié. Il s’intègre naturellement dans des chaînes de traitement existantes et convient particulièrement aux flux batch programmés, ou aux systèmes historiques qui ne disposent pas d’une intégration API native.
5 Le WebDav : un accès fichier natif depuis vos postes de travail
Le protocole WebDav permet de connecter TransfertPro comme un lecteur réseau standard, directement depuis l’explorateur de fichiers Windows, le Finder macOS ou tout client compatible WebDav. Vos collaborateurs retrouvent ainsi leurs fichiers Tbox sans changer d’outil ni ouvrir de navigateur, en glissant-déposant leurs documents comme sur un lecteur réseau classique.
Cette méthode convient particulièrement aux usages quotidiens de partage et de collaboration, en complément du SSO pour l’authentification et du SFTP pour les flux automatisés.
6 Autres options d’intégration et de personnalisation
Deux options complémentaires permettent d’adapter TransfertPro à votre environnement bureautique et à votre politique de communication.
- Personnalisation du serveur SMTP. Vous pouvez configurer votre propre serveur SMTP pour l’envoi des e-mails de notification générés par TransfertPro. Cette personnalisation permet de faire transiter les notifications par votre infrastructure de messagerie, et de personnaliser l’expéditeur affiché à vos destinataires — pour une communication cohérente avec votre identité et vos usages internes.
- Connecteur Outlook pour la sécurisation des pièces jointes. Il ajoute directement dans Outlook la possibilité de sécuriser les pièces jointes envoyées par e-mail via TransfertPro, sans changer d’outil ni d’habitude de travail. Vos collaborateurs continuent d’envoyer leurs e-mails depuis Outlook, tout en bénéficiant de la sécurisation des fichiers volumineux ou sensibles.
7 Quelle méthode choisir en mode SaaS Mutualisé ?
Ces méthodes ne sont pas exclusives : elles se combinent selon vos besoins.
| Méthode | Cas d’usage typique | Interlocuteurs concernés |
|---|---|---|
| SSO (+ SCIM) | Authentification unifiée et gestion automatisée des comptes sur Tsend, Tbox et l’API | DSI, gestion des identités |
| API sécurisée | Intégration applicative, automatisation de workflows métier | Développeurs, DSI |
| SFTP | Transferts de fichiers automatisés et récurrents | Exploitation, équipes techniques |
| WebDav | Accès aux fichiers depuis l’explorateur, usage quotidien de partage | Utilisateurs finaux, équipes métier |
| SMTP personnalisé | Notifications envoyées depuis votre propre infrastructure mail | DSI, communication interne |
| Connecteur Outlook | Sécurisation des pièces jointes envoyées depuis Outlook | Utilisateurs finaux |
Le choix d’une méthode de connexion doit être posé en amont avec votre équipe technique et votre référent sécurité interne, en tenant compte du fournisseur d’identité déjà utilisé dans votre organisation et de vos exigences de conformité (voir notre page sur la sécurité et la protection des données). Nos équipes techniques peuvent vous accompagner dans ce cadrage.
8 Mode Dédié en complément
Pour les organisations disposant d’une infrastructure TransfertPro Dédiée (environnement isolé, non mutualisé), il est possible d’ajouter, en plus de l’ensemble des méthodes de connexion présentées ci-dessus, les options de sécurisation suivantes :
- Bastion — un point de passage unique et tracé pour tous les accès à privilèges à votre infrastructure dédiée, avec enregistrement des sessions.
- Filtrage IP — restriction des accès à une liste blanche d’adresses IP autorisées (siège, sites distants, VPN).
- VPN — un tunnel chiffré dédié entre votre réseau et l’infrastructure TransfertPro, pour isoler totalement les flux du réseau public.
- Serveur SMS personnalisé — une passerelle SMS propre à votre organisation pour l’envoi des codes d’authentification à double facteur, sous votre numéro et votre expéditeur.
Ces options renforcent la maîtrise de vos accès et s’inscrivent naturellement dans une démarche de conformité (DORA, RGPD, politique de sécurité des systèmes d’information). Pour en savoir plus sur nos infrastructures, consultez notre page Infrastructures.
9 Mode Hybride en complément
Le mode Hybride combine les avantages du SaaS Mutualisé (rapidité de déploiement, mutualisation des coûts) et ceux d’une infrastructure Dédiée (isolement, maîtrise renforcée). Il permet notamment d’ajouter :
- Stockage à froid distant — une copie de vos données archivées sur une infrastructure de stockage froid, géographiquement distincte, pour renforcer la résilience et la conformité (plan de continuité et de reprise d’activité, exigences DORA de résilience opérationnelle).
Découvrez également notre article sur l’hébergement sécurisé, un parfait complément à votre stratégie de connexion.
SaaS Mutualisé, Dédié, Hybride : comment choisir votre mode d’hébergement ?
| Mode | Ce qui est inclus | Cas d’usage typique |
|---|---|---|
| SaaS Mutualisé | SSO + SCIM, API sécurisée, SFTP, WebDav, SMTP personnalisé, connecteur Outlook | Déploiement rapide, mutualisation des coûts |
| Dédié | Toutes les options du SaaS Mutualisé + Bastion, filtrage IP, VPN, serveur SMS personnalisé | Infrastructure isolée, exigences de sécurité renforcées |
| Hybride | Combinaison Mutualisé / Dédié + stockage à froid distant | Continuité d’activité, conformité DORA, archivage longue durée |
Questions fréquentes
Peut-on utiliser plusieurs méthodes de connexion en même temps ?
Oui. Le SSO, l’API sécurisée, le SFTP et le WebDav sont complémentaires : le SSO peut par exemple gérer l’authentification des utilisateurs sur Tsend et Tbox, pendant que le SFTP automatise des flux de fichiers récurrents en arrière-plan et que le WebDav sert l’usage quotidien de partage.
Le SSO peut-il être différent entre l’API, Tsend et Tbox ?
Oui, la configuration SSO est indépendante pour chaque service. Vous pouvez retenir un fournisseur d’identité différent pour chacun, ou harmoniser l’ensemble sur un même connecteur.
Qu’apporte le protocole SCIM avec le SSO ?
SCIM automatise le provisioning et le déprovisioning des comptes utilisateurs depuis votre annuaire, afin de révoquer immédiatement un accès dès qu’un collaborateur quitte l’organisation.
Où trouver la documentation de l’API TransfertPro ?
Sur le Swagger, à l’adresse ext.transfertpro.com/api/docs/index.
Qu’est-ce que le mode SaaS Mutualisé de TransfertPro ?
C’est l’offre standard de TransfertPro, hébergée sur une infrastructure cloud partagée et sécurisée. Elle inclut nativement le SSO, l’API sécurisée, le SFTP, le WebDav, le SMTP personnalisé et le connecteur Outlook.
Quelle est la différence entre le mode SaaS Mutualisé et le mode Dédié ?
Le mode Dédié repose sur une infrastructure isolée, non partagée avec d’autres clients. Il ajoute, en complément des méthodes de connexion du SaaS Mutualisé, des options de sécurisation renforcées : Bastion, filtrage IP, VPN et serveur SMS personnalisé.
Qu’est-ce que le mode Hybride chez TransfertPro ?
Le mode Hybride combine le SaaS Mutualisé et une infrastructure Dédiée. Il permet notamment d’ajouter un stockage à froid distant, pour renforcer la résilience et la conformité de vos données archivées.
TransfertPro propose-t-il un accès WebDav ?
Oui. Le WebDav permet de connecter TransfertPro comme un lecteur réseau, accessible directement depuis l’explorateur de fichiers Windows ou macOS, sans passer par l’interface web.
Les intégrations SSO, API, SFTP et WebDav sont-elles couvertes par la certification CSPN ?
Oui. La certification CSPN délivrée par l’ANSSI porte sur les solutions TransfertPro elles-mêmes — obtenue en 2018 et renouvelée en 2025 — et couvre les deux modes de déploiement, SaaS et On-Premise. Les méthodes de connexion s’appuient donc sur un socle évalué et validé de manière indépendante.
Où sont hébergées les données transitant par ces intégrations ?
Exclusivement en France, dans les datacenters de 3DS Outscale (groupe Dassault Systèmes), sur une infrastructure qualifiée SecNumCloud par l’ANSSI et certifiée HDS et TISAX. Aucune donnée ne quitte le territoire français.
Peut-on déployer TransfertPro dans notre propre infrastructure plutôt qu’en SaaS ?
Oui, en mode On-Premise. TransfertPro est la seule société à proposer une certification CSPN valable à la fois en On-Premise et en SaaS, dédié comme mutualisé : le niveau de sécurité évalué est identique quel que soit le mode de déploiement retenu.
Que votre priorité soit la simplicité d’accès pour vos utilisateurs, l’automatisation de vos flux métier ou la robustesse d’une intégration technique éprouvée, TransfertPro propose en mode SaaS Mutualisé une méthode de connexion adaptée à votre système d’information — SSO, API sécurisée, SFTP, WebDav, SMTP personnalisé et connecteur Outlook. Pour les organisations aux exigences renforcées, les modes Dédié (Bastion, filtrage IP, VPN, serveur SMS personnalisé) et Hybride (stockage à froid distant) apportent une couche de sécurisation et de résilience supplémentaire.
+ Pour aller plus loin
Découvrir nos mécanismes de sécurité, nos infrastructures, ou demander une démo pour évaluer le mode le plus adapté à votre organisation.
Auto-évaluation
Où en êtes-vous vraiment sur HDS, NIS2 et RGPD ?
Quatorze questions, cinq minutes, à remplir vous-même : gouvernance des accès, sécurité des fichiers, traçabilité et continuité. Comptez vos « oui » et situez votre niveau de conformité. Aucune évaluation en ligne : vous remplissez le document et vous le gardez.